
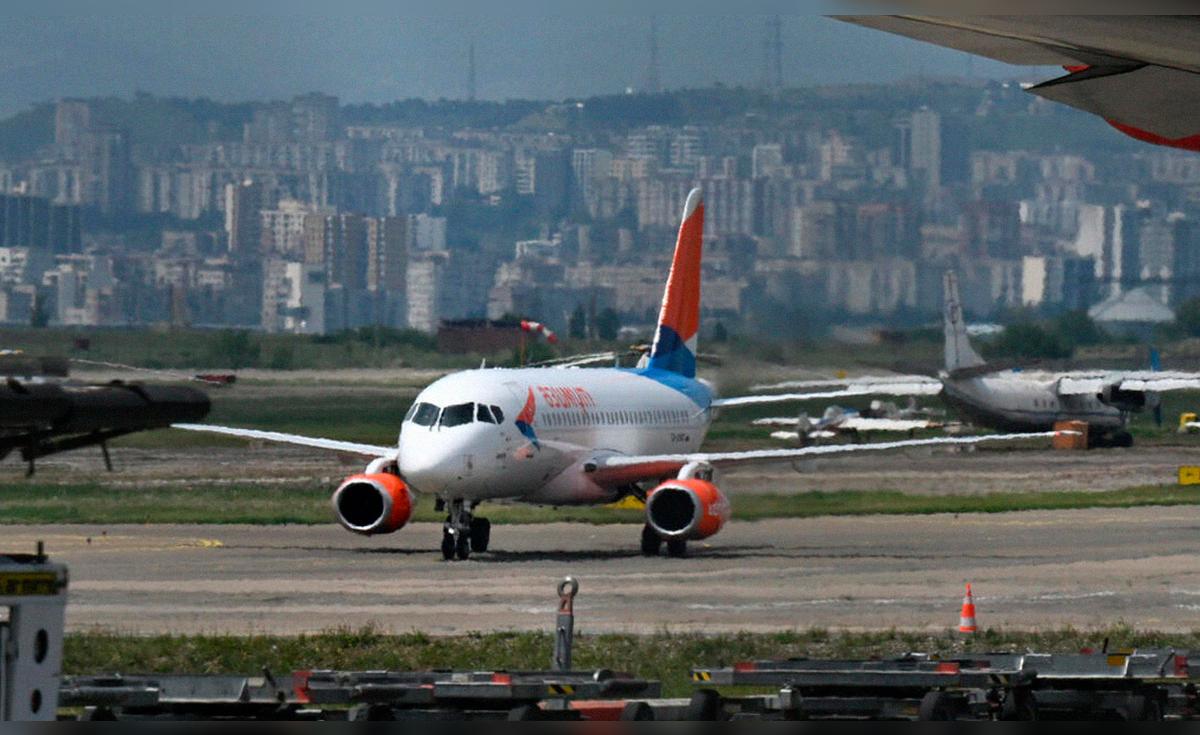
Ein russisches Linienflugzeug wurde am Flughafen Antalya in der Türkei evakuiert, nachdem während des Flugs aus der russischen Stadt Mineralnye Vody eine Bombendrohung eingegangen war. Die Maschine landete ohne Zwischenfälle, und die Behörden schlossen später aus, dass sich Sprengstoffe an Bord befanden.
Das Fluggerät, ein Sukhoi Superjet 100, betrieben von Azimuth Airlines, beförderte 65 Passagiere und vier Besatzungsmitglieder. Nach der Landung wurde es zu einem Sicherheitsbereich für die vorgesehenen Untersuchungen gebracht, während alle Insassen evakuiert wurden, berichteten die türkischen Agenturen DHA und IHA.
Das russische Konsulat in Antalya bestätigte, dass Sicherheitsprotokolle aktiviert wurden und seine Beamten sofort den Kontakt zu den Flughafenbehörden aufgenommen hatten.
- Warren Buffett spendet 5,5 Milliarden US-Dollar zu Thanksgiving und reflektiert über Reichtum: „Freundlichkeit kostet nichts, doch sie hat auch keinen Preis“
- Abschied vom traditionellen Küchenschwamm: die biologische pflanzliche Alternative, die beim Spülen von Geschirr kein Mikroplastik freisetzt
„Es wurden an Bord des Flugzeugs keine Sprengkörper gefunden“, präzisierte die russische Botschaft in einer Mitteilung, nachdem gemeldet worden war, dass alle Passagiere zufriedenstellend evakuiert worden waren.
Der Vorfall ereignete sich in Antalya, der Stadt, die Gastgeberin der UN-Klimakonferenz COP31 ist, und reiht sich in eine Reihe falscher Bombendrohungen ein, die in den vergangenen Wochen Fluggesellschaften, Bildungseinrichtungen und Institutionen in verschiedenen europäischen Ländern betroffen haben.
Mehr als 8.000 betroffene Institutionen
Die Dimension dieser Bedrohungskampagne begann, Besorgnis bei den europäischen Behörden zu wecken. Eine von Reuters erstellte Zählung identifizierte im letzten Monat mehr als 8.000 betroffene Institutionen, von Grundschulen bis hin zu Fluggesellschaften, die anonyme Warnungen vor vermeintlichen Sprengstoffen erhielten.
Die Untersuchungen zeigten Übereinstimmungen zwischen den betroffenen Einrichtungen im Oktober und November. Laut dem Cybersicherheitsunternehmen Mimecast wiederholten sich zahlreiche Ziele in beiden Wellen, obwohl die Listen betroffener Einrichtungen nicht öffentlich bekannt gegeben worden waren.
Diese Übereinstimmung deutet darauf hin, dass die Drohungen von derselben Gruppe stammen könnten, auch wenn noch nicht feststeht, wer hinter den Operationen steckt, und es wurden keine abschließenden öffentlichen Beweise über deren Herkunft vorgelegt.
Irland äußerte Verdachtsmomente über eine mögliche „koordinierte Störungskampagne“. In Frankreich erklärte der Innenminister Laurent Núñez in einem Interview mit LCI Radio, dass die Behörden die Möglichkeit einer ausländischen Beteiligung prüfen würden und nannte Russland als möglichen Verantwortlichen, ohne die Beteiligung anderer Akteure auszuschließen.
